
Diretrizes para Web Stories
- Tela 1 (Gancho): Recebeu ligação do número oficial do seu banco dizendo que sua conta foi invadida? Cuidado: é o golpe do spoofing.
- Tela 2 (Como Funciona): Criminosos usam tecnologia para mascarar a chamada com o número real do banco e fingir uma transação suspeita.
- Tela 3 (O Que Diz a Lei): Pela Súmula 479 do STJ, fraudes praticadas por terceiros no sistema bancário constituem fortuito interno. O banco responde objetivamente.
- Tela 4 (Ação Rápida): Acione imediatamente o MED (Mecanismo Especial de Devolução) do Pix no seu banco e registre Boletim de Ocorrência com o áudio e extratos.
- Tela 5 (CTA): Veja o passo a passo jurídico completo para reaver seu dinheiro no Manual do Consumidor.
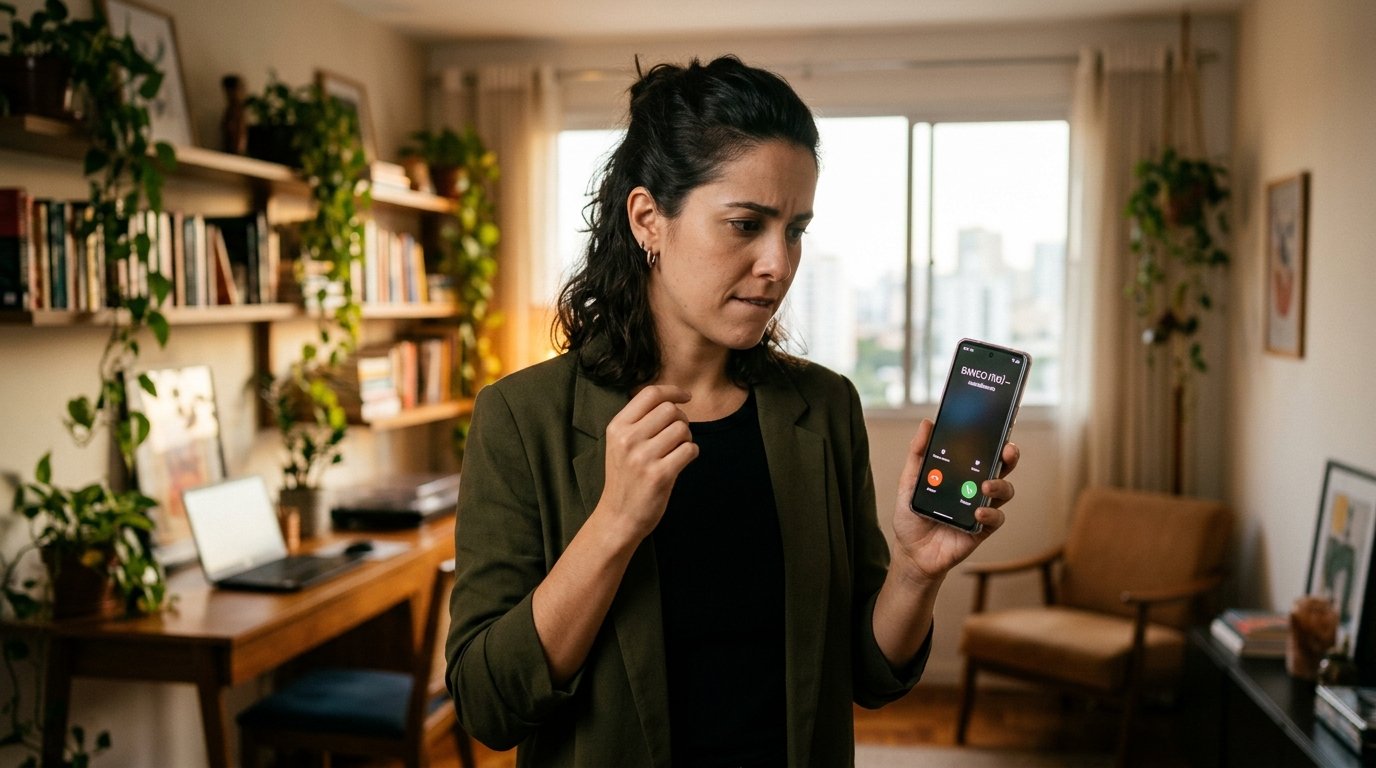
Imagem Destacada (16:9)
- Texto Alternativo (Alt Text): Consumidor recebendo chamada telefônica suspeita no smartphone simulando central de atendimento bancário.
Golpe da Falsa Central Telefônica (Spoofing): O Banco É Obrigado a Devolver o Dinheiro?
Introdução: A Sofisticação do Golpe do 0800 e a Vulnerabilidade do Cliente
O ecossistema financeiro brasileiro assiste a uma transição tática no universo das fraudes eletrônicas. Enquanto os golpes pretéritos dependiam de manipulações visíveis ou vírus rudimentares, a engenharia social bancária atingiu um novo ápice com o Caller ID Spoofing (adulteração do identificador de chamadas). Essa tecnologia permite que associações criminosas manipulem os protocolos de sinalização de telecomunicações (protocolo SIP/VoIP) para projetar na tela do smartphone da vítima exatamente o número telefônico oficial da instituição financeira — inclusive os canais consagrados de 0800, números curtos ou centrais de capitais.
💡 Resposta Direta (AI Overview & Resumo Rápido):
Sim, o banco é obrigado a indenizar o cliente e restituir os valores subtraídos no golpe da falsa central telefônica, exceto se comprovar culpa exclusiva e grosseira da vítima, o que raramente se sustenta quando há uso de spoofing do telefone oficial da instituição. De acordo com a Súmula 479 do Superior Tribunal de Justiça (STJ), as fraudes cometidas mediante engenharia social e falha na segurança do sistema financeiro constituem fortuito interno, integrando o risco inerente da atividade bancária. O consumidor deve acionar de imediato o Mecanismo Especial de Devolução (MED) do Banco Central em até 80 dias da transação e registrar Boletim de Ocorrência detalhado.
A Engenharia do Spoofing e a Falha na Segurança do Sistema Financeiro
A consumação do golpe não decorre de um ato fortuito isolado, mas de uma cadeia estruturada de violações sistêmicas:
- Detenção Prévia de Dados Cadastrais Qualificados: O fraudador inicia o contato já de posse de dados sigilosos da vítima — tais como CPF, agência, conta, saldos parciais, chaves Pix cadastradas e até detalhes de compras efetuadas recentemente. Esse domínio informativo denota quebra de custódia na base de dados das instituições financeiras ou de seus parceiros terceirizados.
- Simulação Hiper-realista da URA e Atendimento: O consumidor é recepcionado por gravações de Unidade de Resposta Audível (URA) idênticas às oficiais, dotadas da mesma identidade vocal, fundos de ruído de teleatendimento corporativo e músicas de espera padronizadas, sendo direcionado a supostos “analistas do departamento de segurança ou prevenção a fraudes”.
- Indução ao Procedimento Ilícito de Salvaguarda: Valendo-se de uma suposta invasão da conta ou de falsas compras em processamento, o golpista orienta o titular a “estornar” as operações ou a efetuar transferências para “contas seguras transitórias”, valendo-se com frequência de contratações simultâneas de crédito pré-aprovado disponibilizadas sem checagens biométricas adicionais.
- Dever de Monitoramento de Perfil e Contas de Passagem: A infraestrutura de pagamentos instantâneos exige barreiras algorítmicas de contenção. A Resolução BCB nº 147/2021 e a Resolução Conjunta nº 6/2023 impõem aos bancos emissores o bloqueio cautelar preventivo diante de movimentações atípicas e fora do padrão histórico do usuário. Do mesmo modo, subsiste responsabilidade inequívoca do banco recebedor ao chancelar a abertura célere de contas laranjas (contas de passagem abertas mediante fraudes de identidade ou sem validação documental robusta), que servem de rota de escoamento para o dinheiro ilícito.
O Entendimento Pacífico do STJ: Súmula 479 e Responsabilidade Objetiva
No âmbito do direito do consumidor bancário, incide a responsabilidade civil objetiva positivada no artigo 14 da Lei nº 8.078/1990 (CDC), a qual prescinde da averiguação de dolo ou culpa por parte do fornecedor de serviços:“O fornecedor de serviços responde, independentemente da existência de culpa, pela reparação dos danos causados aos consumidores por defeitos relativos à prestação dos serviços, bem como por informações insuficientes ou inadequadas sobre sua fruição e riscos.”
Essa premissa foi consolidada na jurisprudência pátria por intermédio da Súmula 479 do Superior Tribunal de Justiça (STJ):“As instituições financeiras respondem objetivamente pelos danos gerados por fortuito interno relativo a fraudes e delitos praticados por terceiros no âmbito de operações bancárias.”
A tentativa recorrente das instituições bancárias de invocar a excludente de responsabilidade por “culpa exclusiva da vítima ou de terceiro” (art. 14, § 3º, inciso II, do CDC) não prospera na maioria dos tribunais estaduais. Ao disponibilizarem plataformas digitais que viabilizam o trânsito acelerado de valores sem filtros comportamentais eficientes, os bancos assumem os riscos do negócio (teoria do risco do empreendimento).
Diante de ligações que projetam o telefone legítimo do banco somadas à detenção de dados privados da vítima por parte dos estelionatários, afasta-se a culpa grosseira do correntista, restando caracterizado o fortuito interno e o consequente dever reparatório.
Tabela Comparativa: Dever do Banco vs. Culpa Exclusiva vs. Reparação Devida
| Situação Fática | Posição dos Bancos | Entendimento Judicial Consolidado | Medida Concreta Cabível |
|---|---|---|---|
| Transferência com número clonado (Spoofing) | Alega que o Pix foi ordenado pelo próprio correntista mediante uso de senha e token pessoal. | Fortuito interno (Súmula 479 STJ). A clonagem da linha oficial e a quebra de dados tornam o engano escusável. | Restituição integral do valor transferido via MED ou ação de reparação de danos. |
| Empréstimo contratado por golpista no app | Sustenta validade da contratação formal e exige o pagamento das parcelas contratadas. | Falha de segurança e concessão negligente de crédito desproporcional ao perfil financeiro da vítima. | Ação declaratória de inexistência de débito cumulada com cancelamento do contrato. |
| Negativação por parcelas do golpe | Considera o débito exigível até eventual determinação judicial terminativa em contrário. | Ilicitude formal configurada. A negativação indevida gera dano moral presumido (in re ipsa). | Pedido de tutela de urgência liminar para exclusão imediata do Serasa/SPC sob pena de multa. |
| Transação atípica ignorada pelo antifraude | Defende que a movimentação foi confirmada por biometria/senha, eximindo o banco de intervenção. | Violação das Resoluções do BCB. O sistema tem a obrigação de reter transações flagrantemente fora da média. | Responsabilização civil solidária entre a instituição de origem e a destinatária. |
Teve Empréstimos Contratados por Golpistas e Seu CPF Corre Risco de Negativação?
Vítimas do golpe da falsa central frequentemente enfrentam débitos astronômicos e recusa dos bancos em suspender cobranças de contratos fraudulentos. O resultado é a iminência de restrição indevida no Serasa/SPC e bloqueio de score.
O Protocolo Limpa Nome 48h traz o roteiro de blindagem emergencial para travar contratos bancários não reconhecidos, notificar instituições financeiras e preservar seu score contra negativações ilegais com modelos extrajudiciais prontos, além do Protocolo Silêncio Total.
Passo a Passo Prático: Como Reaver o Dinheiro e Anular Empréstimos Fraudulentos
Para assegurar a reconstituição do patrimônio e a inexigibilidade de dívidas contraídas fraudulentamente, o titular deve adotar medidas imediatas e documentadas:
- Acione o Mecanismo Especial de Devolução (MED) em até 80 dias: Entre em contato imediato com o SAC da sua instituição financeira. Declare formalmente ter sido vítima de golpe com uso de engenharia social (spoofing) e solicite a instauração do protocolo MED, fundamentado na Resolução BCB nº 103/2021. Guarde dia, horário e código do protocolo. O banco de origem notificará o banco de destino para o bloqueio de saldos remanescentes na conta recebedora.
- Lavratura de Boletim de Ocorrência Policial Detalhado: Registre o Boletim de Ocorrência junto à Delegacia de Crimes Cibernéticos ou via delegacia eletrônica. Junte os prints comprobatórios do registro de chamadas com o número fidedigno da instituição, as telas das conversas mantidas, os comprovantes de envio de Pix contendo as chaves e os dados dos favorecidos, bem como o extrato bancário completo.
- Notificação Formal à Ouvidoria do Banco e do Banco de Destino: Encaminhe requerimento escrito às ouvidorias das instituições envolvidas (emissora e recebedora), conferindo prazo de 5 (cinco) dias úteis para a resolução administrativa, com requerimento explícito de anulação das cobranças e suspensão das parcelas de empréstimos derivados do golpe.
- Denúncia no Banco Central e na Plataforma Consumidor.gov.br: Registre reclamações fundamentadas apontando o descumprimento das diretrizes de monitoramento preventivo de segurança, a ineficiência do bloqueio cautelar e a facilitação de abertura de contas inidôneas na instituição beneficiária.
- Ajuizamento de Ação no Juizado Especial Cível (JEC) ou Vara Cível: Não havendo solução amigável rápida, promova ação declaratória de inexigibilidade de débito cumulada com repetição de indébito e indenização por danos morais. Solicite a inversão do ônus da prova nos termos do art. 6º, VIII, do CDC, determinando que o banco apresente os relatórios analíticos de risco da transação.
Protocolo de Proteção Financeira
Se o banco está se recusando a ressarcir o prejuízo do golpe e ameaça negativar seu CPF por parcelas de empréstimos fraudulentos, faça valer a Súmula 479 do STJ. Conheça o Protocolo Limpa Nome 48h: acesse notificações fundamentadas para blindar seu CPF, suspender cobranças indevidas e acionar as ferramentas certas contra o banco.
Perguntas Frequentes (FAQ)
O que é o MED do Pix e qual o prazo para acioná-lo após o golpe da falsa central?
O MED (Mecanismo Especial de Devolução) é um procedimento padronizado instituído pelo Banco Central para viabilizar a devolução de montantes movimentados via Pix em casos de fundadas suspeitas de fraude ou de falhas operacionais. A solicitação deve ser aberta perante a instituição pagadora em um prazo decadencial de até 80 dias corridos a partir da efetivação da transação. A instituição dispõe de até 7 dias para concluir a averiguação técnica com o banco beneficiário.
Se o banco recebedor do Pix não tiver mais saldo na conta do fraudador, ainda posso processar o meu banco?
Sim. A jurisprudência consolidada do STJ firma a solidariedade dos entes que compõem a cadeia de pagamento. O banco emissor responde pela inoperância do sistema antifraude ao liberar operações fora do padrão do usuário, ao passo que o banco recebedor responde pela culpa in eligendo e in vigilando ao admitir a abertura e manutenção de contas de fachada sem checagem de veracidade cadastral.
O banco pode colocar meu nome no Serasa por empréstimo contraído pelos golpistas durante a ligação?
Não. A inscrição ou manutenção de restrição cadastral fundada em mútuo decorrente de evento de fraude devidamente notificado é considerada conduta abusiva e ilegítima. Os tribunais compreendem que o abalo de crédito nessa circunstância deflagra dano moral in re ipsa (presumido), ensejando a remoção imediata por decisão liminar sob pena de arbitramento de astreintes (multa cominatória diária).
O golpista sabia meus dados pessoais e compras recentes. O banco responde por vazamento de dados (LGPD)?
Sim. A exibição prévia de dados bancários protegidos por sigilo estrito revela falha grave na infraestrutura de custódia e governança de dados da entidade bancária. Trata-se de infringência ao artigo 42 da Lei Geral de Proteção de Dados (Lei nº 13.709/2018), fortalecendo a responsabilização objetiva do fornecedor pela facilitação do ambiente que culminou na indução ao erro da vítima.
Acompanhe as próximas publicações
Ative notificações deste site no seu dispositivo para receber alertas jurídicos urgentes. Você pode cancelar a qualquer momento. Privacidade.